Che cos’è l’autenticazione a due fattori
L’autenticazione a due fattori vuol dire dimostrare chi sei con due prove di tipo diverso invece di una. La Banca d’Italia, nella pagina sull’home banking, descrive le tre categorie da cui si scelgono le due prove: qualcosa che sai, come una password, qualcosa che hai, come un cellulare, e qualcosa che ti caratterizza, come l’impronta del dito.
Il punto non è che la password sia sbagliata. È che le password finiscono in giro, con le violazioni dei siti a cui ti sei iscritto anni fa e con i messaggi costruiti per sembrare una pagina di accesso. Con un secondo fattore, la password rubata arriva a chi truffa come mezza chiave.
Potresti trovarla chiamata anche verifica in due passaggi, autenticazione a più fattori o autenticazione forte. Nell’uso di tutti i giorni l’idea è la stessa. L’Agenzia per la cybersicurezza nazionale la descrive come la modalità più sicura, che sta prendendo il posto dell’accesso con la sola password, perché chi attacca non deve solo forzare una password ma deve anche avere il codice o simulare le caratteristiche fisiche della persona.
Una parte la usi già, forse senza saperlo. Per i conti di pagamento online, l’autenticazione forte del cliente è la regola: la Banca d’Italia la definisce nel suo glossario come la procedura che si basa su almeno due fattori per accedere al conto online o per fare pagamenti con bonifico o carta. E il secondo livello di SPID, secondo l’helpdesk di SPID, aggiunge a nome utente e password un codice temporaneo via SMS o con un’app del gestore.
I metodi, dal più debole al più robusto
I metodi diffusi sono cinque, e cedono in modi diversi. Messi in ordine secondo quanto lavoro serve a chi truffa per superarli, vanno più o meno dal codice via SMS in fondo alla chiave di sicurezza e alla passkey in cima.
Un codice via SMS o via email
Il più facile da attivare, offerto quasi ovunque, ed è quello che può essere dirottato. È esposto al SIM swap, in cui qualcuno sposta il tuo numero su una sua SIM, e ai messaggi che ti convincono a ripetere il codice.
Un codice da un’app di autenticazione
Un numero di sei cifre che cambia ogni trenta secondi, generato sul dispositivo stesso. È più sicuro dell’SMS perché il codice non è legato al numero di telefono e non può essere dirottato con un SIM swap. Si può però ancora scrivere in una pagina falsa.
Una notifica da approvare
Tocchi sì, ed entri. Comodo, ed è il metodo che molte app delle banche usano per confermare le operazioni, ma ha un suo punto debole: una raffica di richieste mandate di notte finché una non viene approvata per sbaglio. Le versioni che ti mostrano un numero da confrontare sullo schermo sono migliori di un semplice sì o no. E una notifica che non ti aspettavi non si approva mai.
Una chiave di sicurezza fisica
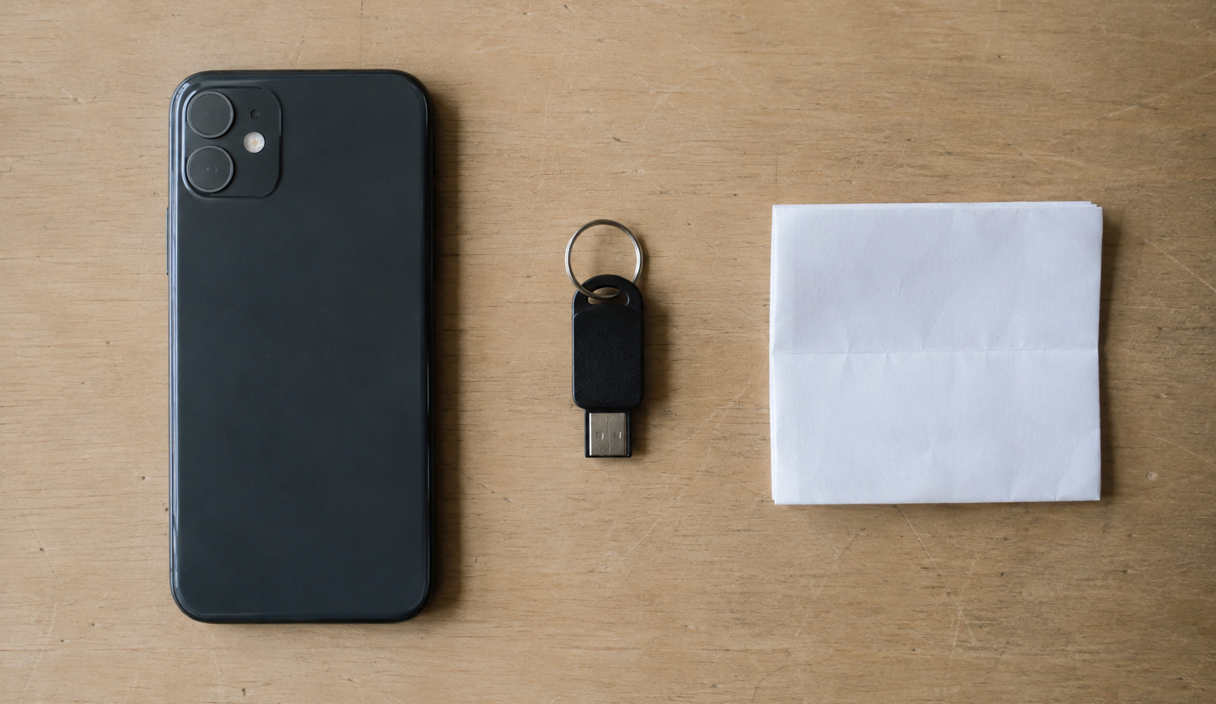
Un piccolo dispositivo da inserire nella porta del computer o da avvicinare al telefono. Non c’è nessun codice da leggere, ripetere o sbagliare, e la chiave risponde solo al sito vero. Facebook, per esempio, la offre tra i tre metodi della sua autenticazione a due fattori, insieme all’app di autenticazione e agli SMS.
Una passkey
La stessa tecnologia di una chiave di sicurezza, conservata sul telefono, sul computer o nel password manager e sbloccata con il volto, l’impronta o il PIN del dispositivo. Ha una guida sua: passkey o password.
Perché il codice via SMS è il più debole
Il codice via SMS è più debole perché è legato al tuo numero di telefono e non al tuo dispositivo, e un numero si può spostare. In Italia il problema è abbastanza concreto da aver portato a regole apposta.
L’AGCOM, nella pagina sulla portabilità del numero e il cambio SIM, spiega che la sostituzione della SIM da parte di un terzo non autorizzato può permettergli di compiere frodi, per esempio presso le banche, e che con la delibera 86/21/CIR ha introdotto controlli più forti e notifiche all’utente durante il cambio di SIM e la portabilità. Una volta spostato il numero, i codici arrivano sul telefono di qualcun altro, che li usa nelle schermate di recupero della password e degli account.
La seconda strada non ha bisogno dell’operatore. Una pagina di accesso falsa raccoglie la tua password e il tuo codice e li passa al sito vero mentre tu stai ancora guardando la rotellina che gira. Funziona anche con i codici scritti a mano presi da un’app, ed è per questo che i metodi più robusti tolgono del tutto il codice da scrivere.
L’SMS resta molto meglio di niente
Niente di tutto questo è un motivo per spegnere la protezione che hai già. Un account con i codici via SMS è molto più difficile da violare di un account con la sola password, e il confronto che conta è con quello che avresti al suo posto.
Quindi la mossa utile è migliorare, non togliere. Dove un account offre un’app di autenticazione o una chiave, passa a quella. Dove offre solo gli SMS, tienili attivi. Dove offre entrambi, aggiungi quello più robusto prima di togliere quello più debole, così non resti mai senza un secondo fattore.
La distinzione che tanti sbagliano
Un codice di verifica è un secondo fattore solo quando lo scrivi in una pagina che hai aperto tu. Un codice che leggi a qualcuno che ti ha chiamato, scritto o mandato un’email non è un secondo fattore: è una password che hai consegnato. La Banca d’Italia ricorda che la banca non ti chiederà mai le credenziali né i codici per confermare le operazioni, e la Polizia Postale dice di non inviare per nessun motivo codici ricevuti via SMS. La richiesta stessa è il segnale d’allarme, chiunque dica di essere chi chiama. Come funzionano queste telefonate è spiegato in che cos’è il vishing.
Cosa vuol dire resistente al phishing
Un metodo è resistente al phishing quando non c’è niente che tu possa ripetere, e quando la credenziale si rifiuta di funzionare sul sito sbagliato. Le chiavi di sicurezza e le passkey fanno tutte e due le cose, con una crittografia legata all’indirizzo del sito vero, quindi una pagina che imita quella vera non riceve niente di utile anche se tu ne sei del tutto convinto.
Google lo dice nella sua pagina sulle passkey: a differenza delle password, le passkey non possono essere condivise, copiate, scritte o comunicate per sbaglio a qualcun altro, e per questo offrono una protezione maggiore dal phishing.
Tradotto nella vita di tutti i giorni: con un codice, la difesa dipende da te che noti in tempo l’indirizzo sbagliato. Con una chiave o una passkey, la difesa non dipende dal notare niente, perché la credenziale non risponde a un sito per cui non è stata registrata. Per riconoscere un indirizzo falso quando usi ancora i codici, vedi come riconoscere un sito falso.
Quali account proteggere per primi
Proteggi per primi gli account che possono reimpostare gli altri. Chi ha in mano la tua posta raramente ha bisogno delle altre password.
- La tua casella email principale. È la strada per reimpostare quasi tutto. Se fai una sola cosa questa settimana, fai questa.
- L’area clienti del tuo operatore telefonico. Protegge il numero di cui gli altri account si fidano ancora.
- Il tuo password manager. Anche la cassaforte è un account, e dovrebbe chiedere più della sola password principale.
- Banca, pagamenti e investimenti. Usa il metodo più robusto che ognuno offre, e controlla gli avvisi mentre sei lì.
- SPID, CIE e gli account che custodiscono documenti, come i portali del fisco, della salute e della previdenza.
- Social e archivi cloud, che contengono il materiale usato per fingersi te con altre persone.
Come attivarla
Ogni piattaforma la mette nella sezione sicurezza delle impostazioni dell’account, sotto un nome come autenticazione a due fattori, verifica in due passaggi o accesso e sicurezza. Conviene seguire le istruzioni ufficiali invece di uno screenshot trovato in un forum, perché le schermate cambiano.
Per un Apple Account, Apple spiega come funziona l’autenticazione a due fattori: al primo accesso su un nuovo dispositivo servono la password e un codice a sei cifre che compare sui dispositivi registrati o arriva al numero di telefono attendibile, e la funzione si attiva da Impostazioni, il tuo nome, Accesso e sicurezza. Per un Account Google, Google spiega come attivare la verifica in due passaggi. Per Instagram e Facebook la voce sta nel Centro gestione account, alla sezione Password e sicurezza.
Qualunque servizio usi, fai tre cose nella stessa seduta. Aggiungi il nuovo metodo. Salva i codici di backup in un posto che non sia il telefono. Solo dopo togli il vecchio metodo, se lo togli.
I codici di backup e il telefono perso
Ogni servizio con l’autenticazione a due fattori offre anche un modo per rientrare, ed è lì che molte persone restano bloccate. Configuralo il giorno in cui attivi la funzione, non il giorno in cui il telefono cade nel lago.
Quasi tutti i servizi generano una lista di codici di backup da usare una volta sola. Google, per esempio, spiega che puoi stampare o scaricare una serie di codici di backup di 8 cifre da usare se perdi lo smartphone, e Facebook che puoi ottenere 10 codici di recupero per quando non riesci a usare il telefono. Stampali o scrivili e tienili con i documenti importanti, non in una nota sul telefono che contiene l’app di autenticazione. Molte app di autenticazione ormai si sincronizzano tra i tuoi dispositivi, che risolve lo stesso problema in un altro modo. Per chi usa le chiavi, una seconda chiave tenuta a casa fa lo stesso lavoro.
Se il telefono è già sparito, la strada per rientrare è di solito la procedura di recupero del servizio, che può richiedere giorni e chiedere documenti. Se è stato rubato, l’ordine delle cose da fare è in telefono rubato: cosa fare. Se ti hanno preso il numero e non il telefono, comincia dall’operatore e leggi la guida sul SIM swap. Se il telefono è in mano tua ma si comporta in modo strano, segui come capire se il telefono è hackerato prima di ripristinare qualcosa, perché l’ordine conta.
Cosa l’autenticazione a due fattori non ferma
L’autenticazione a due fattori rende più costoso rubare un account. Non lo rende impossibile, e non serve a niente contro diversi attacchi comuni.
Non ferma un pagamento che ti hanno convinto ad autorizzare, perché l’hai approvato tu. Cosa si può fare dopo un bonifico di questo tipo è in bonifico istantaneo e truffa: che cosa fare. Non ferma chi è già dentro il tuo dispositivo sbloccato. Non protegge un account la cui strada di recupero è più debole della porta d’ingresso, ed è per questo che una banca con una chiave di sicurezza ma un recupero via telefono ha ancora un punto debole a forma di telefono. E non ferma una sessione già aperta, ed è per questo che dopo qualsiasi incidente conviene disconnettere i dispositivi che non riconosci.
Quello che fa in modo affidabile è tagliare l’attacco più comune di tutti: qualcuno che prova una password presa da un elenco di violazioni su un sito dove l’hai usata anche tu. Insieme a password uniche generate da un password manager, quell’intera categoria di attacchi smette di funzionare.
Domande frequenti sull’autenticazione a due fattori
Qual è il metodo di autenticazione a due fattori più sicuro?
Una chiave di sicurezza fisica o una passkey, perché non c’è nessun codice da ripetere e funzionano solo sul sito vero. Al secondo posto c’è l’app di autenticazione. Il codice via SMS è il più debole dei metodi comuni, perché il numero può essere spostato con un SIM swap.
Devo spegnere gli SMS se un sito offre solo quelli?
No. Un secondo fattore via SMS è molto meglio di nessun secondo fattore. Tieni gli SMS attivi e passa a un’app o a una chiave dove il sito lo permette. Aggiungi il metodo più robusto prima di togliere quello più debole, così non resti mai senza.
Cosa succede se perdo il telefono con l’app di autenticazione?
Usi i codici di backup salvati quando hai attivato la funzione, un secondo dispositivo che sincronizza la stessa app o una chiave di riserva. Senza nessuno di questi, passi dalla procedura di recupero del servizio, che può richiedere giorni e chiedere documenti.
Possono entrare nel mio account anche con l’autenticazione a due fattori attiva?
È più difficile, non impossibile. Una pagina di accesso falsa ben fatta può raccogliere la password e il codice nello stesso momento, una sessione già aperta a volte può essere riusata e una strada di recupero debole può aggirare la porta d’ingresso. Le chiavi e le passkey chiudono la prima di queste strade.
La banca può chiedermi il codice per telefono?
No. La Banca d’Italia ricorda che la banca non ti chiederà mai le credenziali né i codici per confermare le operazioni. Se qualcuno te li chiede, anche dicendo di essere della banca, chiudi e chiama il numero che trovi sul sito ufficiale o sulla carta.